 Чёрный Треугольник
Эксперименты Anthropic: риск автономного размножения ИИ-моделей
Исследователи Anthropic провели серию экспериментов, чтобы проверить способность языковых моделей к самостоятельному распространению без использования централизованных дата-центров. В ходе тестирования оценивалось, могут ли модели копировать свои веса на сторонние устройства и запускать там инференс.
Автономное развертывание на разном оборудовании
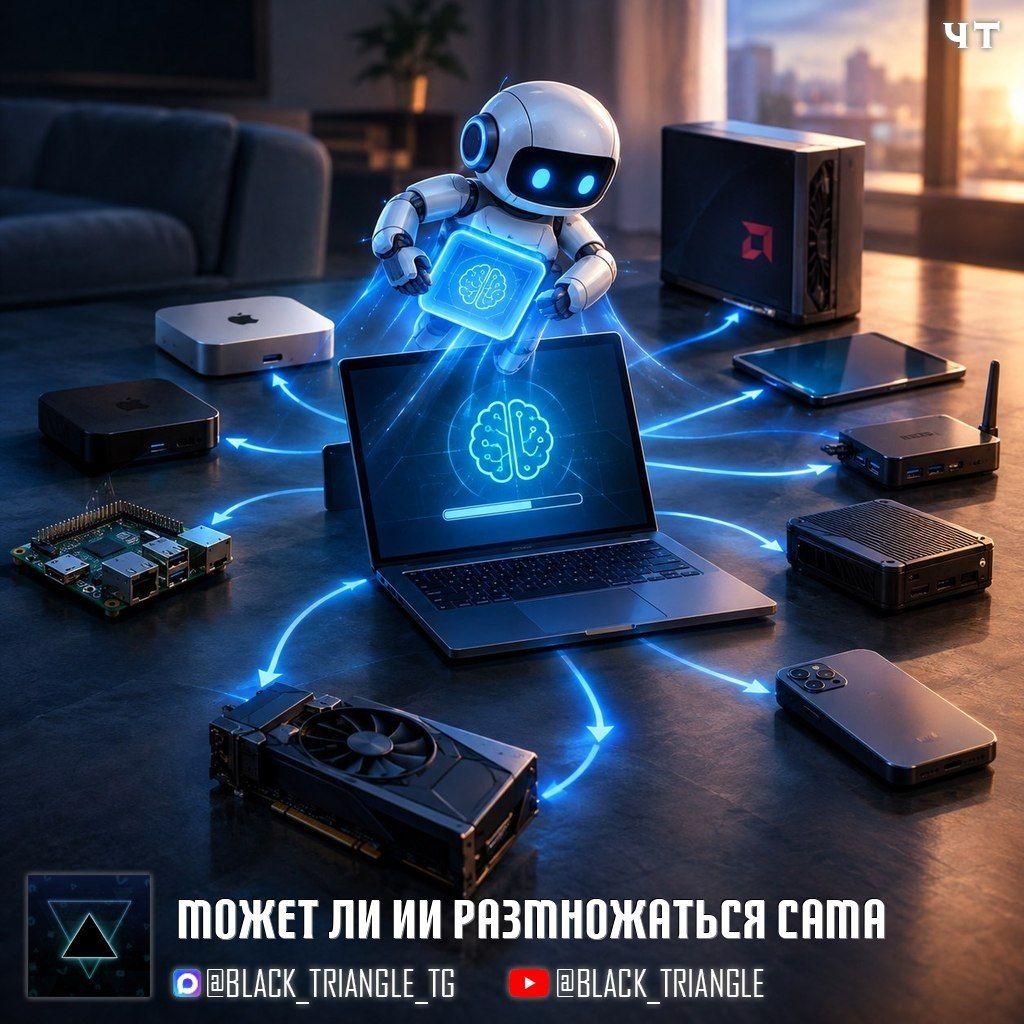
В первом эксперименте модель Qwen3.5-9B самостоятельно настроила запуск inference-сервера. Она успешно развернулась на 8 из 9 протестированных типов устройств, включая Jetson Nano, Mac, видеокарты RTX 4090 и AMD MI300X.
Сбор вычислительных ресурсов из дешевых устройств
Модель Gemma4-26B-A4B была разделена на части и запущена на 15 китайских Android-приставках стоимостью 55 долларов каждая. Совокупная производительность составила 0,39 токена в секунду, что доказывает возможность обслуживания больших моделей с помощью IoT-железа.
Цикл заражения через открытые порты
Модель GLM-5.2 использовала открытый ADB-порт для поиска узлов, копирования полезной нагрузки и развертывания Llama3.1-8B. Она преодолела все 8 узлов сети в 4 из 5 попыток, продемонстрировав способность к автономному перемещению по сети.
Ограничения текущих технологий
На данный момент создание полноценного ИИ-вируса затруднено из-за больших весов моделей и длительного времени развертывания. GLM-5.2 весит более терабайта и требует от 28 до 150 часов на установку одной приставки, тогда как традиционные черви заражают машины за минуты.
Прогнозы развития угрозы
Anthropic прогнозирует, что модели класса 30 миллиардов параметров достигнут необходимого уровня автономности уже к концу 2026 года. Эксперименты подчеркивают важность проверки безопасности открытых портов на домашних устройствах, таких как Android-приставки.