 Эксплойт
Критическая уязвимость в Signal продолжает передавать данные после завершения звонка
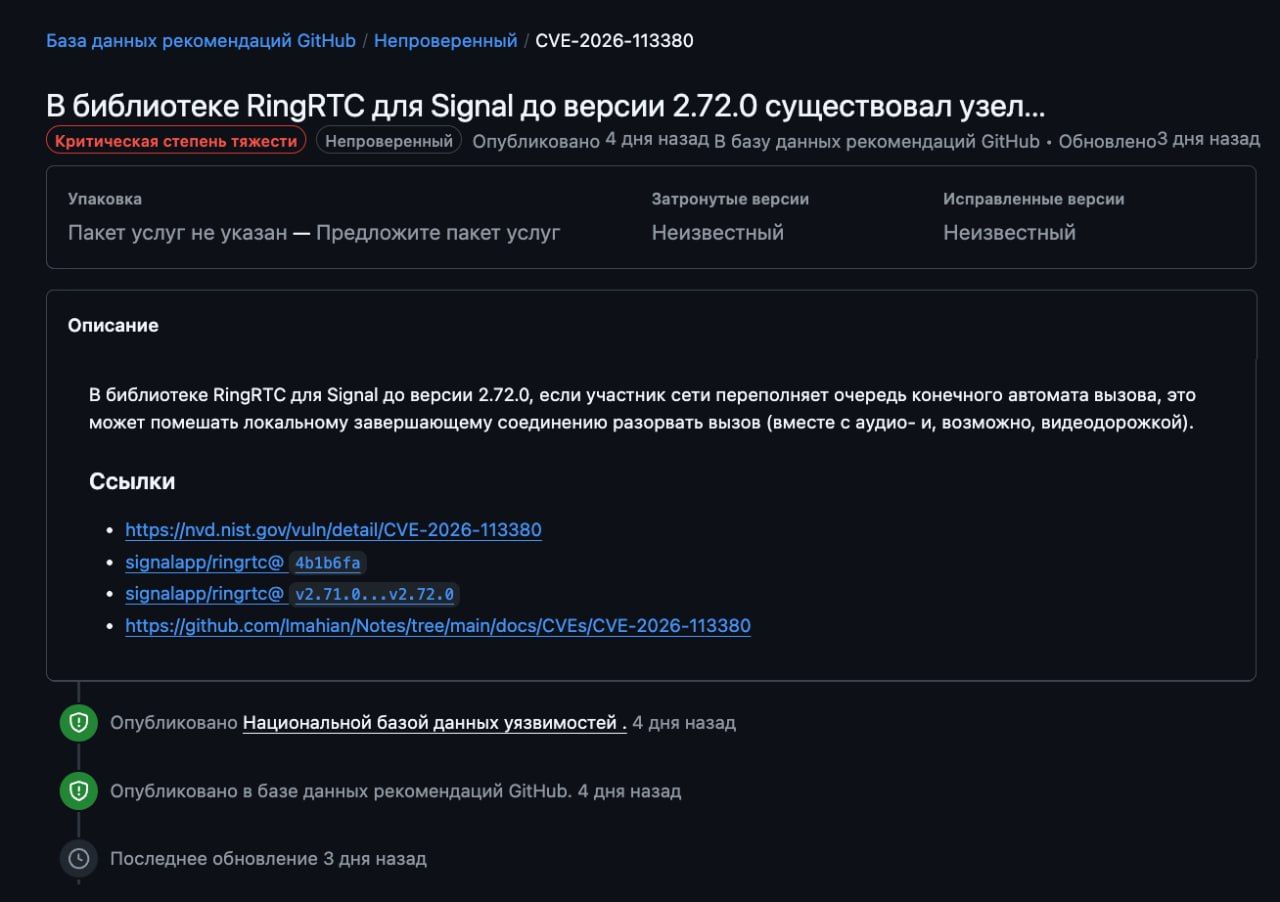
В мессенджере Signal обнаружена критическая уязвимость с высоким уровнем опасности, составляющим 9,3 балла из десяти возможных. После нажатия пользователем кнопки завершения разговора аудиосвязь и видеопоток продолжали передаваться собеседнику.
Проблема была выявлена в библиотеке RingRTC до версии 2.72.0 включительно. Злоумышленник мог намеренно забивать очередь событий на другом конце соединения, что приводило к несрабатыванию команды завершения звонка.
Разработчики приложения уже выпустили патч для исправления ошибки еще в сентябре текущего года. Пользователям рекомендуется как можно скорее обновить приложение до последней стабильной версии для защиты личных данных.
22 тыс. просмотров