 Crypto Headlines
Взлом Binance: новые данные об атаке и утечке средств
Взлом Binance: новые детали атаки и утечка средств
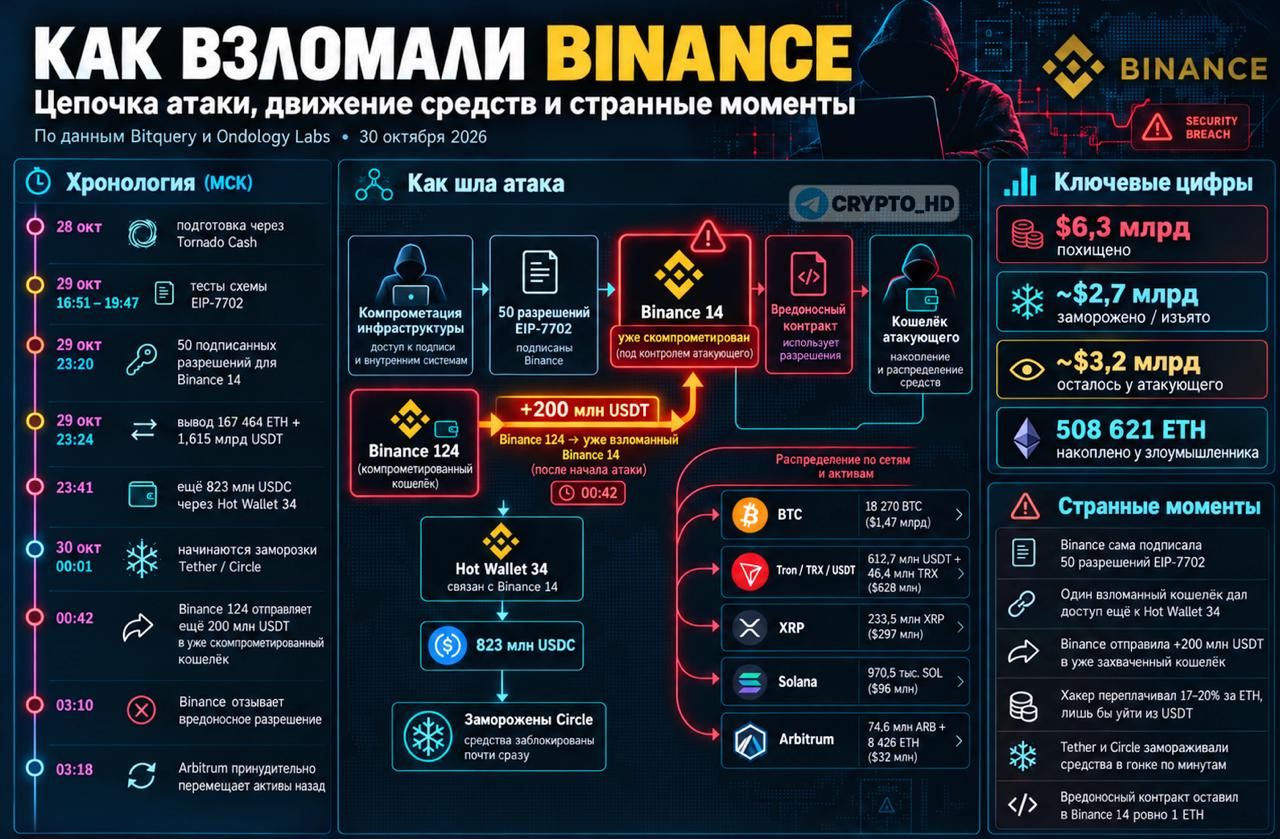
Биржа Binance направила 200 миллионов USDT на уже взломанный кошелек Binance 14. Хакер вывел активы за 72 секунды в замороженный адрес, механизм действия пока остается неясным.
Один захваченный кошелёк открыл доступ к другому. Binance 14 обладал полномочиями управления дополнительным кошельком Binance 34.
Целых 4 часа на взломанный кошелек поступали средства от клиентов Binance, которые, вероятно, не знали ничего про происходящее.
Преступники заранее репетировали взлом Binance. Подготовка началась как минимум 28 октября с финансирования кошельков через Tornado Cash. На следующий день злоумышленник тестировал механизм EIP-7702 на собственных адресах.
Эмитент Tether не успел заблокировать 6 из 11 кошельков, хакер оказался быстрее.
Группировка переплачивала ~20% за Ethereum, чтобы как можно скорее выйти из USDT в ETH. За 35 минут связанные с хакерами кошельки обменяли 435 млн. USDT на 160,451 ETH.
Недавно Binance отчиталась об успешном отражении атаки от северокорейских хакеров (за 2 дня до взлома). Была использована схема Contagious Interview: фальшивые собеседования и тестовые задания, вынуждающие разработчиков запускать вредоносное ПО.