 Crypto Headlines
Уязвимость в виджетах Telegram: атака через PowerShell и кража данных
Уязвимость Telegram используется для распространения вирусов
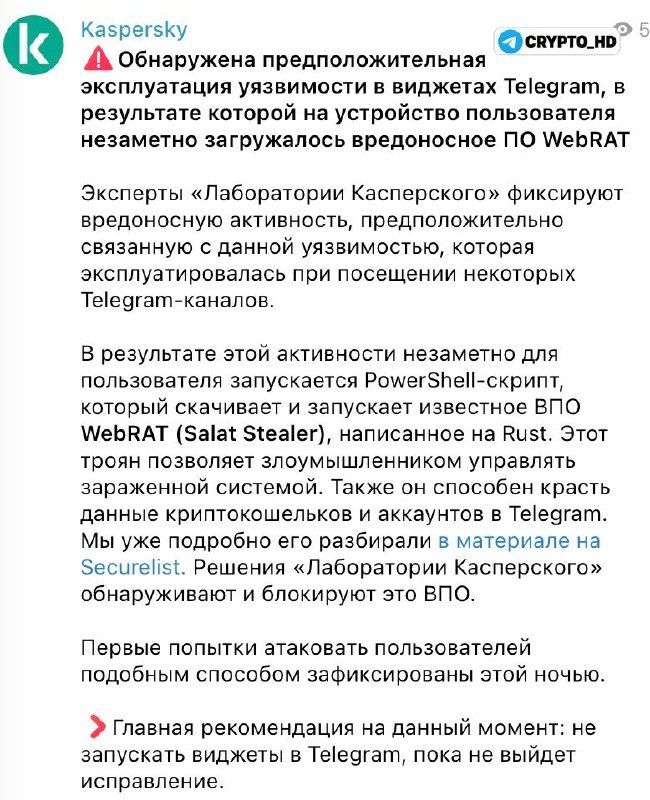
Лаборатория Касперского зафиксировала подозрительную активность, связанную с уязвимостью в виджетах Telegram. При посещении определенных каналов на компьютере незаметно запускается скрипт PowerShell.
Этот скрипт скачивает и устанавливает троян WebRAT (Salat Stealer). Вредоносное ПО позволяет хакерам удаленно управлять зараженным устройством.
Рекомендуется не запускать виджеты Telegram до выхода официального исправления от разработчиков платформы.
Ранее Павел Дуров уже комментировал вопросы безопасности, а ранее была обнаружена уязвимость Telegram на Android.
Безопасность пользователей требует осторожности при использовании новых функций мессенджера.
Пользователям следует обновить приложение и следить за официальными заявлениями о патчах безопасности.
6,7 тыс. просмотров