 Бэкдор
Критическая уязвимость в умном поясе верности
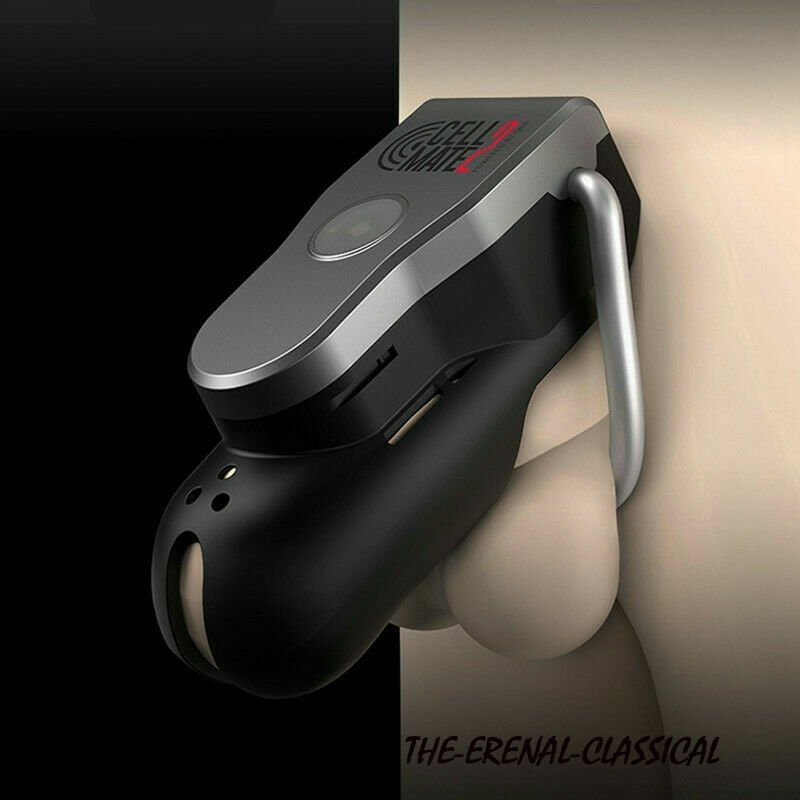
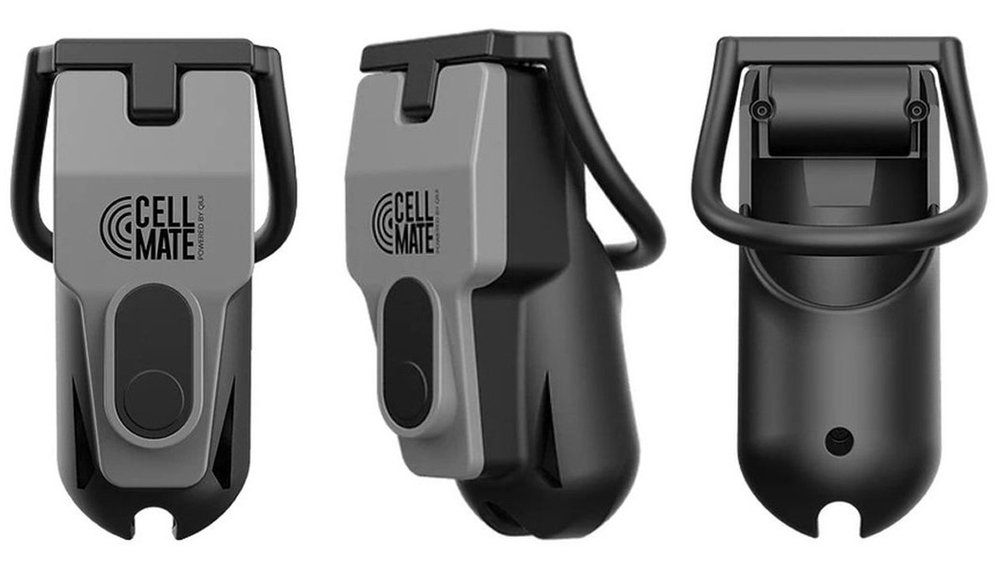
Исследователи безопасности обнаружили критическую уязвимость в умном поясе верности, управляемом через Bluetooth. Эксплуатация бага позволяет злоумышленникам заблокировать доступ пользователя к устройству навсегда.
Уязвимость протокола связи
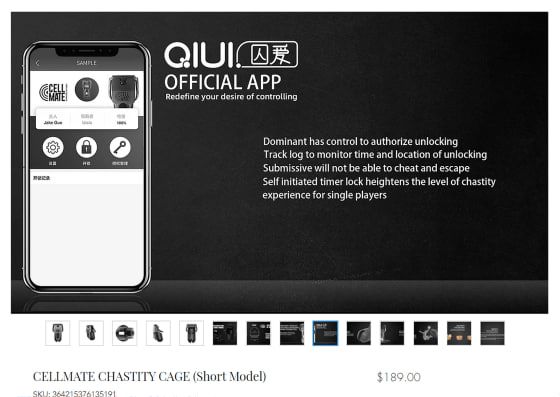
Устройство синхронизируется со смартфоном или контроллером по беспроводному каналу Bluetooth. Именно этот интерфейс используется для передачи команд разблокировки и настройки параметров.
Хакеры могут перехватить сигнал или внедриться в сессию сопряжения. Это дает возможность изменить состояние замка без ведома владельца.
Последствия эксплуатации
- Возможность полной блокировки устройства извне
- Невозможность самостоятельной разблокировки пользователем
- Риск физического дискомфорта и травм
Данная проблема классифицируется как критическая, так как она напрямую влияет на безопасность и свободу передвижения владельца. Производитель должен выпустить патч, закрывающий дыру в протоколе шифрования или аутентификации.