 Бэкдор
Троян WebRAT атакует пользователей Telegram через уязвимые виджеты
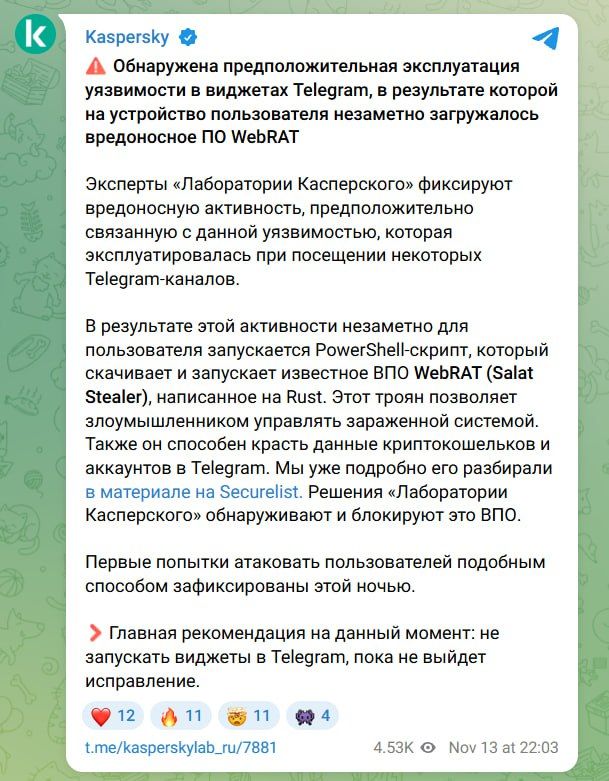
Лаборатория Касперского обнаружила новые атаки на пользователей Telegram, в ходе которых злоумышленники распространяют троян WebRAT через вредоносные скрипты.
При посещении зараженных каналов на компьютере пользователя автоматически запускается скрипт, скачивающий вирус. Эта программа способна красть данные аккаунтов мессенджера и криптокошельков, а также передавать полный контроль над устройством хакерам.
Основной причиной уязвимости стали новые HTML-виджеты в Telegram, для которых недавно были выявлены критические бреши в безопасности.
Для защиты от угроз эксперты рекомендуют следующие меры:
- Не запускать виджеты до устранения уязвимостей
- Обязательно обновить приложение Telegram до последней версии
- Избегать перехода по подозрительным ссылкам в каналах
24,1 тыс. просмотров