 Crypto Headlines
Атака на кошелек Binance через EIP-7702
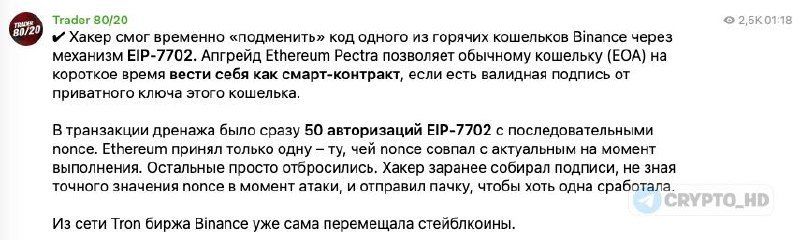
Злоумышленник использовал уязвимость в протоколе Ethereum для временного захвата контроля над кошельком Binance. Атака была осуществлена через механизм EIP-7702, являющийся частью обновления Pectra.
Механизм атаки
EIP-7702 позволяет обычному внешнему аккаунту (EOA) временно действовать как смарт-контракт при наличии подписи от приватного ключа. Злоумышленник получил такую подпись и настроил делегирование на свой контракт-сборщик средств.
После установки контроля хакер вывел активы, включая ETH и значительные объемы стейблкоинов. Это позволило ему быстро ликвидировать похищенные средства до того, как сеть сможет среагировать.
Стратегия подмены nonce
Для повышения вероятности успешной атаки злоумышленник заранее подготовил около 50 авторизаций с последовательными значениями nonce. Он не знал точного текущего значения, поэтому отправил пакет транзакций разом.
Сеть Ethereum приняла только ту транзакцию, чей nonce совпал с ожидаемым в момент исполнения. Остальные запросы были автоматически отброшены как неактуальные.