 Бэкдор
Трояны ZloyRAT в приложениях ГосVPN и РадарБПЛА
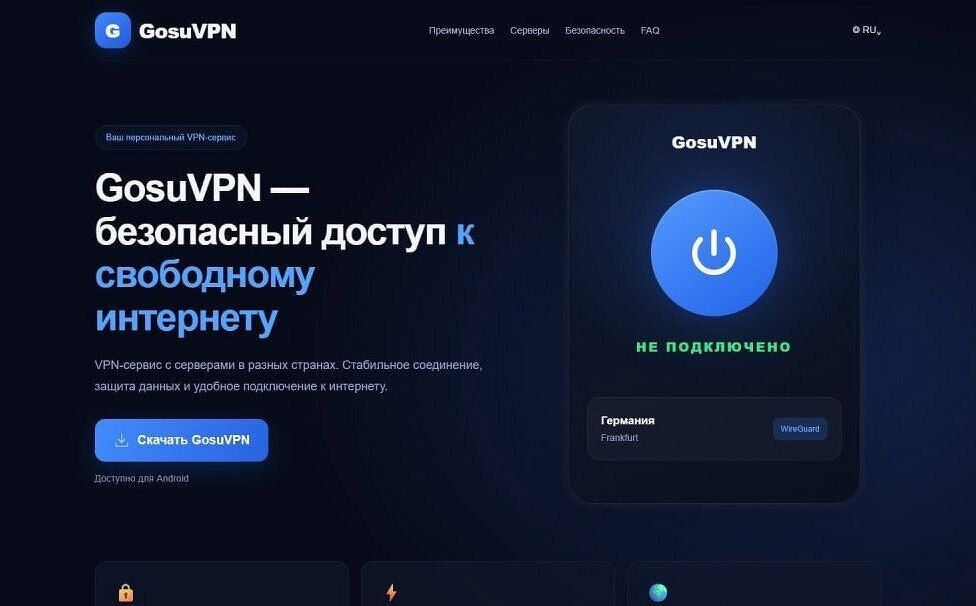
Аналитики CNews выявили вредоносные программы ZloyRAT в приложениях ГосVPN и РадарБПЛА для Android. Злоумышленники распространяют эти APK-файлы через мессенджеры и форумы, маскируя их под полезные сервисы.
Установленный троян получает полный доступ к личным данным пользователя, включая SMS, контакты, историю звонков и сообщения в Telegram. Кроме того, вирус способен взаимодействовать с банковскими приложениями и государственными услугами, что создает критические риски для финансовой безопасности граждан.
Мошенники активно используют социальную инженерию, опираясь на высокую потребность россиян в работе с госсервисами и мониторингом воздушного пространства. Распространение вредоносных ссылок происходит скрытно, что затрудняет своевременное обнаружение угрозы обычными пользователями.
Для защиты от подобных атак эксперты рекомендуют придерживаться базовых правил цифровой гигиены: не скачивать приложения из непроверенных источников и избегать установки сторонних APK-файлов. Использование только официальных магазинов приложений снижает риск заражения троянами.
26,2 тыс. просмотров