 в IT и выйти
Уязвимость в Telegram Desktop: кража файлов одним кликом
В десктопной версии Telegram до обновления 7.2.9 обнаружена критическая уязвимость, позволяющая злоумышленникам похищать файлы с компьютера пользователя.
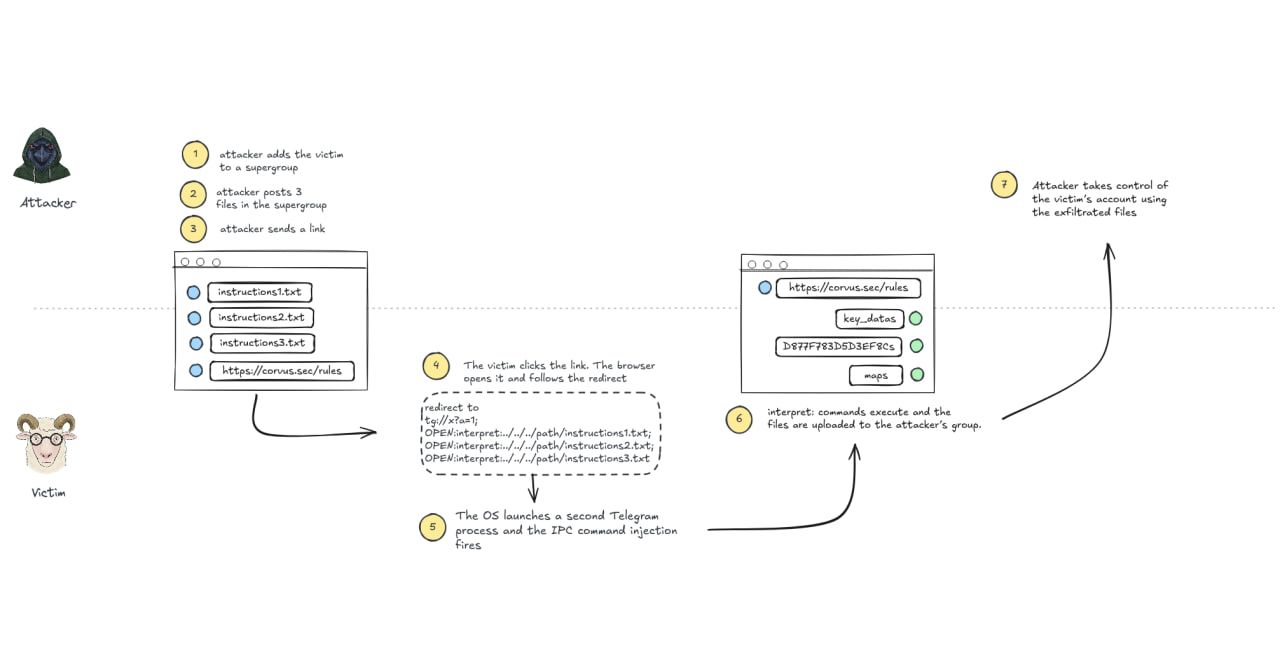
Проблема связана с некорректной обработкой внутренних ссылок формата tg://. При переходе по такой ссылке запускается второй процесс приложения, который передает адрес открытому клиенту через локальный сокет.
Разделение команд в канале осуществляется точкой с запятой, однако этот символ не экранировался внутри самой ссылки. Это позволяет обойти проверки и выполнить несанкционированные действия без подтверждения со стороны пользователя.
Уязвимость требует всего одного клика по вредоносной ссылке для кражи любых данных. Пользователь не получает никаких предупреждений о попытке доступа к файлам.
- Обновите Telegram Desktop до актуальной версии 7.2.9 или новее
- Избегайте перехода по подозрительным ссылкам формата tg:// от неизвестных отправителей
- Проверяйте источник сообщений перед выполнением действий в приложении
26,3 тыс. просмотров