 Бэкдор
Уязвимость в роутерах Broadcom позволяет взломать устройства без пароля
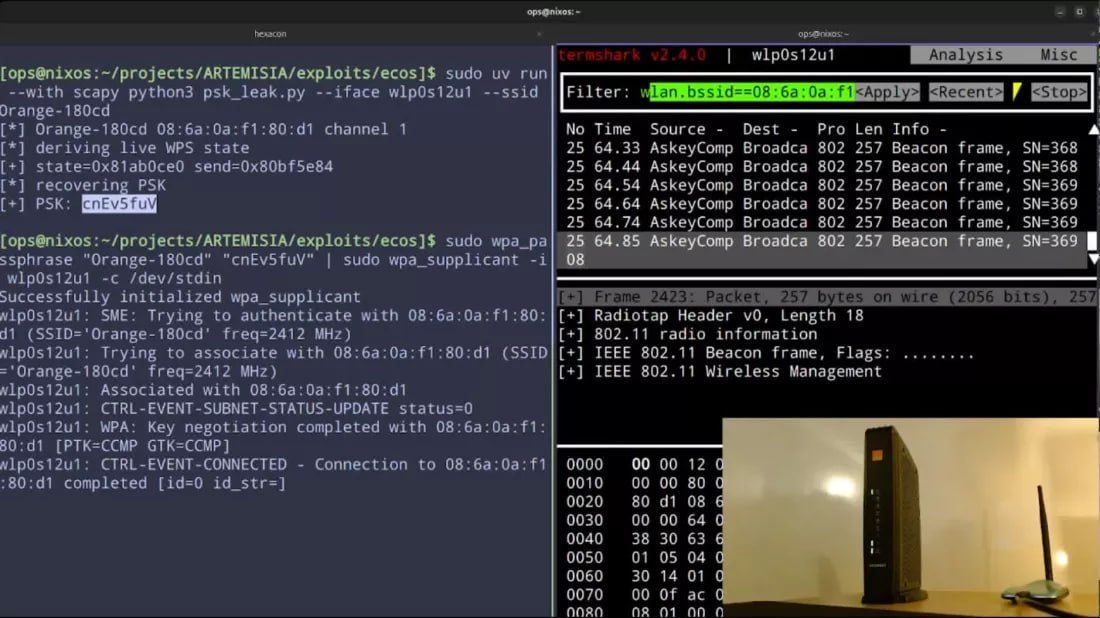
Миллионы маршрутизаторов по всему миру подвержены риску взлома из-за одной критической уязвимости. Ошибка была обнаружена в старом коде Broadcom для функции WPS и позволяет злоумышленникам получать доступ к устройству без пароля.
Для успешной атаки хакеру необходимо находиться в зоне действия беспроводной сети. Уязвимость существует уже 16 лет, однако нормальное исправление началось только сейчас.
История проблемы с патчами
Компания Broadcom узнала об уязвимости еще в 2018 году и выпустила исправление кода. Однако этот патч не дошел до сотен миллионов роутеров на рынке.
Эксперты по кибербезопасности подтвердили наличие проблемы даже на оборудовании крупных компаний. Ошибка может распространиться на миллионы устройств по всему миру.
- Уязвимость в коде Broadcom для WPS
- Доступ без пароля при наличии связи
- Патч 2018 года не был применен массово
- Риск для оборудования корпоративного сектора
Подробнее о проблеме можно узнать из отчета Techspot: Millions of routers can be hijacked over Wi-Fi