 Бэкдор
Уязвимость SSHole в Alpine Linux: установка SSH-ключей без пароля
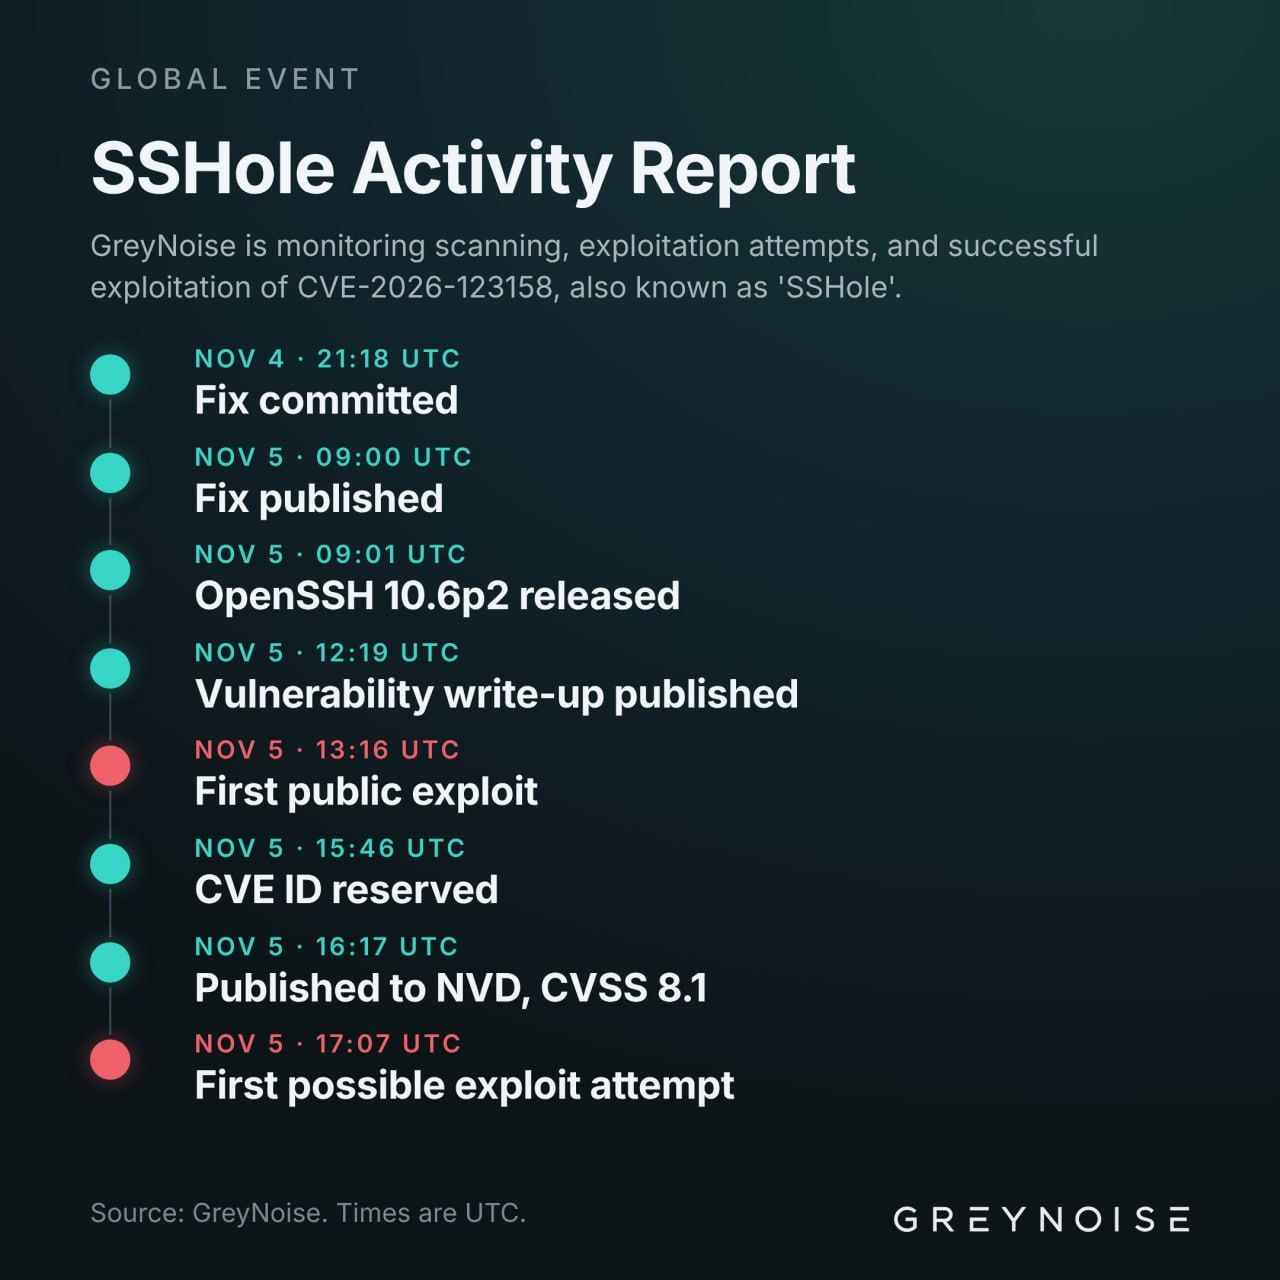
Обнаружена критическая уязвимость SSHole в дистрибутиве Alpine Linux, позволяющая злоумышленникам устанавливать SSH-ключи для пользователей root и alpine без пароля.
Условия риска
- Пакет openssh-server собран без поддержки PAM или используется openssh-server-pam с параметром UsePAM no.
- Вход по паролю разрешен (PasswordAuthentication yes), что является настройкой по умолчанию в OpenSSH.
- Существует учетная запись со звездочкой (*) в поле пароля, например root в базовом образе или alpine в облачных образах tiny-cloud.
- У любой локальной учетной записи есть хеш пароля типов $5$ или $6$.
Наличие хотя бы одного из перечисленных условий делает систему уязвимой для несанкционированного доступа прямо сейчас.
66,2 тыс. просмотров