 Crypto Headlines
Уязвимости PHP в криптоиндустрии: анализ SlowMist
Исследователи кибербезопасности SlowMist проанализировали состояние безопасности в сфере криптовалют и обнаружили критические уязвимости на множестве ресурсов индустрии.
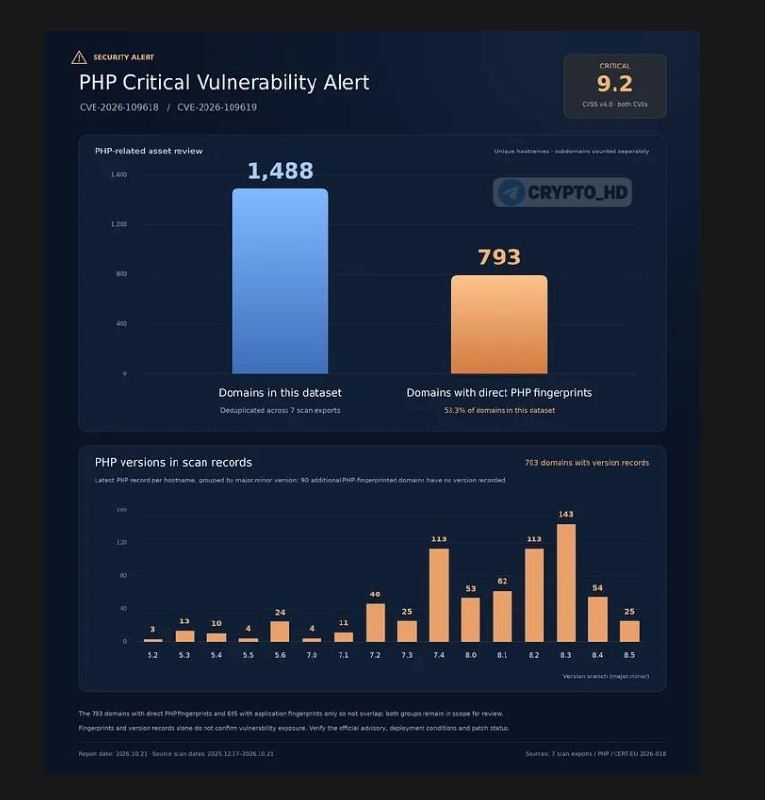
Анализ выявил, что более половины проверенных сайтов используют устаревший язык программирования PHP, что создает серьезные риски для пользователей и владельцев платформ.
Команда SlowMist проверила 1488 сайтов из криптоиндустрии. На 793 из них (53,3%) были обнаружены признаки использования PHP. Это указывает на широкое распространение уязвимого программного обеспечения.
Злоумышленники могут использовать эти уязвимости для подмены адресов получателей, смарт-контрактов или параметров транзакции. Пользователь подписывает транзакцию, не подозревая обмана, без необходимости взлома самого смарт-контракта.
Через уязвимые серверы бирж и криптосервисов преступники потенциально могут добраться до баз данных, API-ключей и систем управления горячими кошельками при их слабой защите.
Особую опасность представляют сайты с WooCommerce и платёжными модулями Binance Pay, Crypto.com Pay, BitPay, CoinGate и CoinPayments. Владельцам рекомендуется срочно установить исправления PHP.
Необходимо проверить серверы на следы атак и устранить известные уязвимости. Игнорирование этих мер может привести к компрометации средств пользователей и репутации платформы.
11,1 тыс. просмотров