 Чёрный Треугольник
Школьник получил доступ к 17 трлн строк данных Microsoft
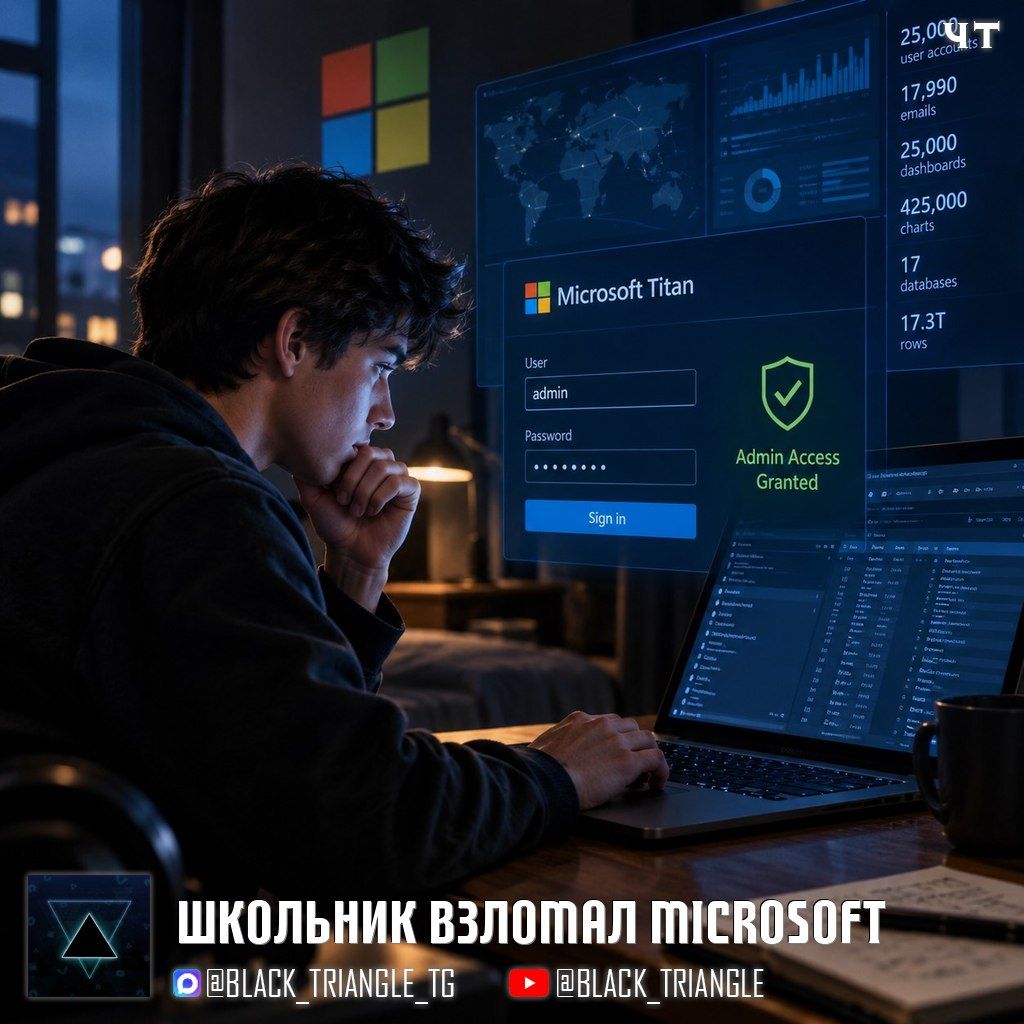
Шестнадцатилетний исследователь безопасности Фаав получил доступ к внутреннему аналитическому сервису Microsoft Titan, содержащему около 17 триллионов строк данных.
Уязвимость была вызвана отсутствием проверки цифровой подписи JWT-токенов в API сервиса. Злоумышленник мог создать неподписанный токен и указать значение «admin» вместо адреса электронной почты.
Система интерпретировала такое значение как локальную учетную запись с идентификатором 1, что соответствовало правам администратора.
Несмотря на наличие ИИ-хакбота Antares, автоматизированное обнаружение уязвимости не сработало, так как нейросеть не смогла предугадать логику подмены поля пользователя человеком.
В результате компрометации оказались доступны данные примерно 25 тысяч сотрудников, включая их учетные записи и электронные адреса.
- Около 25 тысяч дашбордов и 425 тысяч графиков
- 17 аналитических баз данных объемом 17,3 триллиона строк
Компания Microsoft оперативно устранила ошибку и выплатила исследователю вознаграждение в размере 5000 долларов США.
В обмен на компенсацию компания попросила смягчить описание масштабов утечки в публичном отчете автора.