 Crypto Headlines
Масштабная волна кибератак на облачные сервисы и AI-инфраструктуру
Интернет столкнулся с новой волной опасных кибератак, направленных на облачные сервисы и инфраструктуру разработчиков.
Что произошло
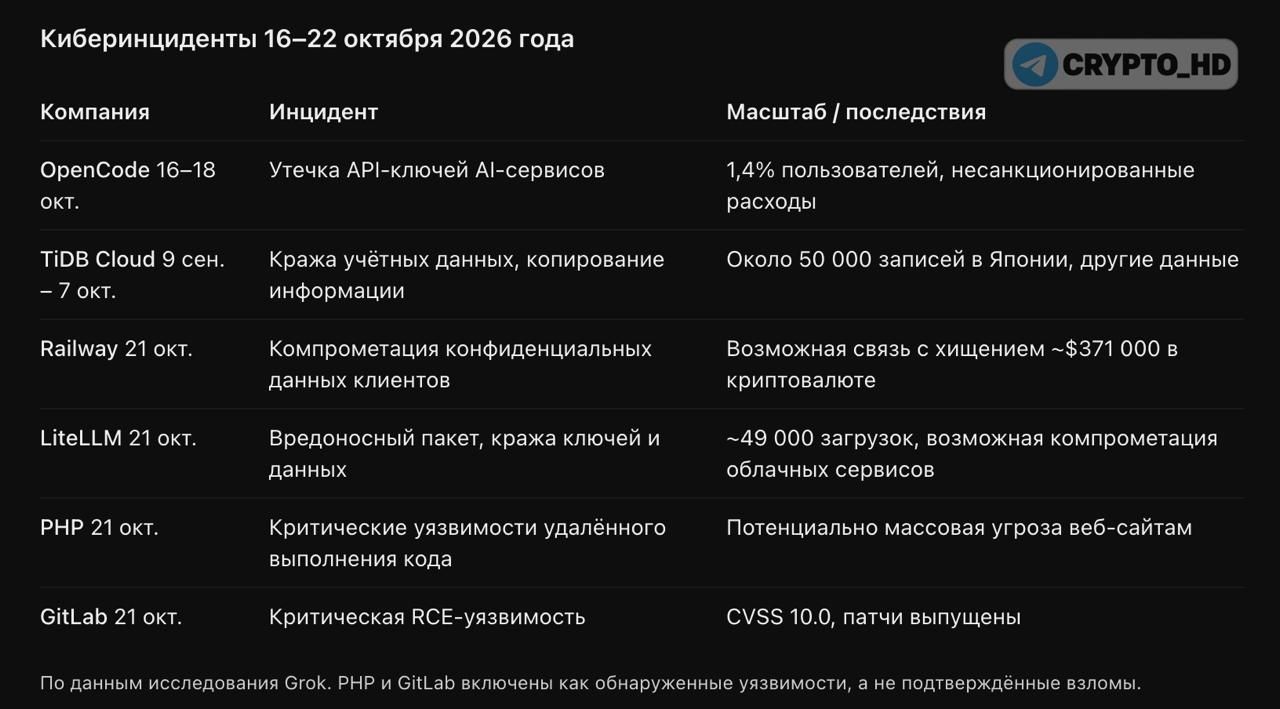
- Railway:* злоумышленники получили доступ к системам хранения конфиденциальных данных клиентов, включая API-ключи и пароли. Компания допускает, что взлом является частью более широкой серии атак на облачные сервисы (ссылка).
- Кражи криптовалюты:* исследователь Тейлор Монахан обнаружила более 500 подозрительных транзакций в 19 блокчейнах на сумму ~$371k. Предположительно, злоумышленники использовали скомпрометированные приватные ключи, возможна связь с инцидентом Railway (ссылка).
- LiteLLM:* сообщается о компрометации программного пакета для работы с AI-моделями. Вредоносный код предназначался для кражи API-ключей, облачных учетных данных и других секретов разработчиков (ссылка).
- OpenCode:* злоумышленники похитили API-ключи AI-провайдеров через устаревшую систему. Утечка затронула ~1,4% пользователей (ссылка).
- PHP:* обнаружены критические уязвимости, позволяющие удаленно выполнять вредоносный код на серверах. Под угрозой миллионы сайтов.
- GitLab:* выявлена критическая уязвимость с оценкой опасности 10/10, потенциально позволяющая удаленно выполнять код без авторизации (ссылка).
Главное: в Railway предполагают, что взлом может быть частью масштабной серии атак на облачные сервисы с целью получения доступа к AI-инфраструктуре.
Однако связь между перечисленными инцидентами пока не доказана. Полный масштаб возможных последствий остается неизвестным.
18,5 тыс. просмотров