 Crypto Headlines
Ledger раскрыл детали взлома кошельков: шпионские модули и неизвестный ущерб
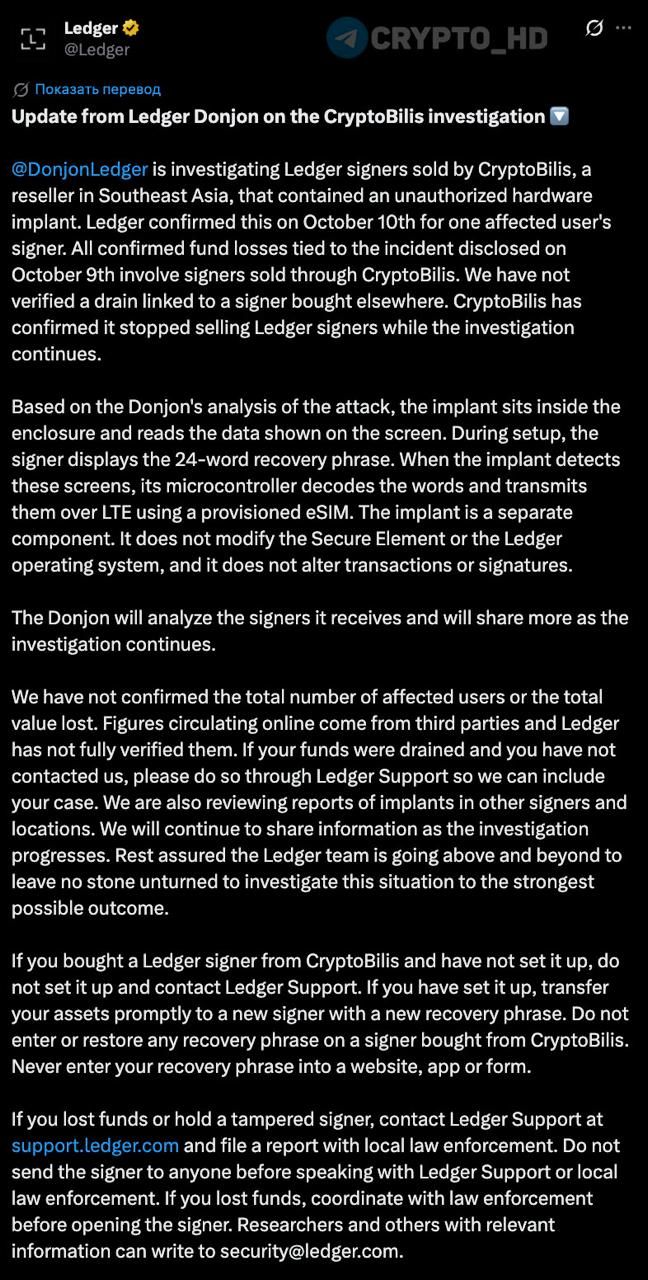
Компания Ledger опубликовала новые детали расследования взлома аппаратных кошельков, однако точные масштабы ущерба остаются неизвестными. По данным производителя, количество пострадавших пользователей и общая сумма похищенных средств пока не установлены.
Механика атаки заключается в использовании шпионского модуля, который считывает 24 слова seed-фразы с экрана устройства при его первоначальной настройке. Полученные данные передаются злоумышленникам через встроенную eSIM с использованием LTE-соединения.
Ход расследования и подтвержденные инциденты
На данный момент компания подтверждает случаи потери средств только через продавца CryptoBilis. Этот продавец прекратил реализацию устройств Ledger на время проведения внутреннего расследования.
Несмотря на сообщения о наличии шпионских устройств в кошельках, проданных в других магазинах и регионах, Ledger пока не может подтвердить эти факты. Проверка остальных сообщений продолжается, и окончательные выводы будут сделаны позже.