 Crypto Headlines
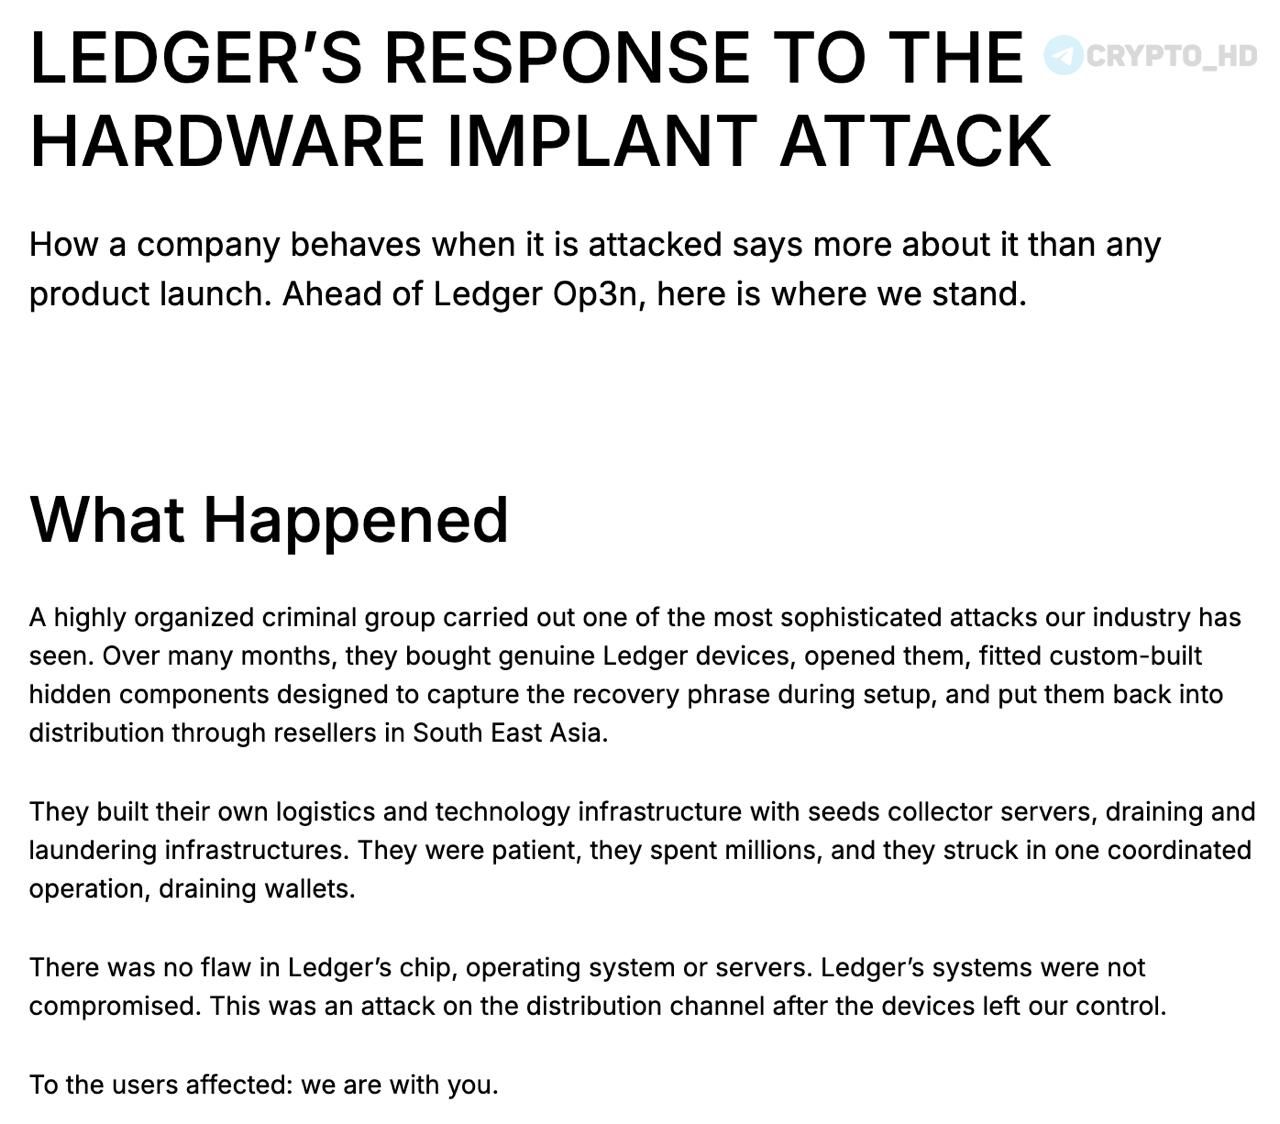
Ledger реагирует на атаку с имплантами в кошельки
Компания Ledger отреагировала на масштабную кибератаку, в ходе которой преступная группировка внедряла вредоносные компоненты в аппаратные кошельки. Злоумышленники месяцами скупали оригинальные устройства, вскрывали их и устанавливали скрытые импланты для перехвата seed-фраз.
Модифицированные кошельки возвращались в продажу через реселлеров в Юго-Восточной Азии. Преступники потратили миллионы долларов на подготовку инфраструктуры для сбора данных и скоординированного хищения средств пользователей.
Уязвимостей в самих устройствах или системах компании не обнаружено.
После инцидента продажи были приостановлены в Юго-Восточной Азии и Гонконге. Реселлерам запрещено выставлять устройства на витрины.
- Хранение кошельков должно осуществляться отдельно от витрин.
- Передача устройств покупателям разрешена только непосредственно при покупке.
19,5 тыс. просмотров