 COINNEWS
Ledger объяснила причины атаки на аппаратные кошельки
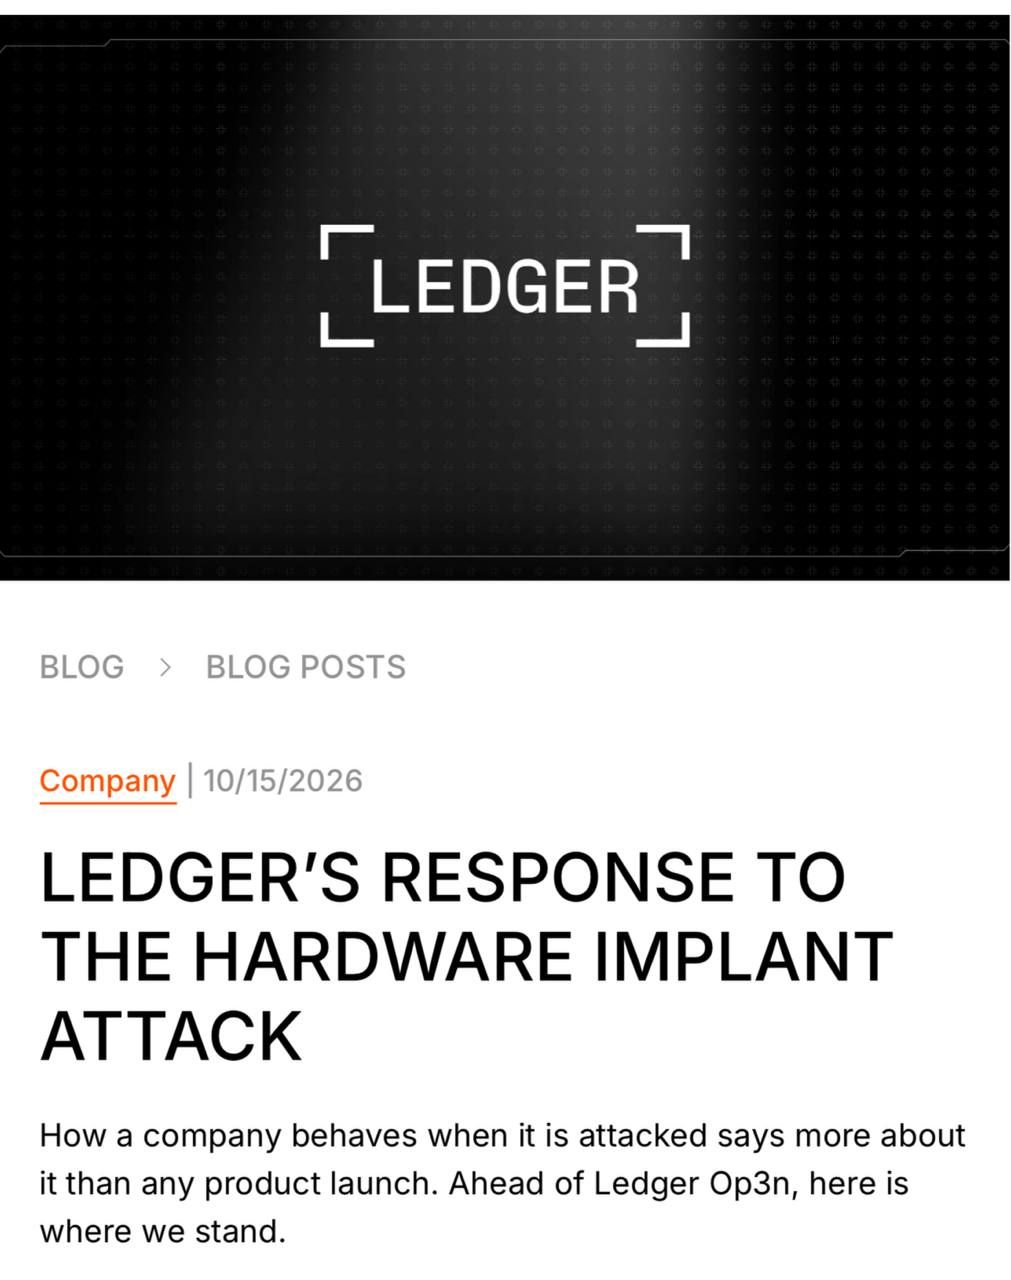
Компания Ledger прокомментировала масштабную кибератаку на свои аппаратные кошельки, в результате которой злоумышленники похитили средства пользователей. Преступная группировка действовала скрытно на протяжении нескольких месяцев.
Метод атаки был сложным и требовал значительных финансовых вложений. Мошенники скупали оригинальные устройства, вскрывали их корпус и устанавливали скрытые компоненты для перехвата seed-фраз.
После модификации взломанные кошельки возвращались в оборот через сеть реселлеров в Юго-Восточной Азии. Злоумышленники создали специальную инфраструктуру для сбора данных, что позволило им провести скоординированную операцию по хищению криптовалюты.
Разработчики подчеркивают, что сами устройства и системы безопасности компании не содержали уязвимостей. Инцидент стал результатом физического вмешательства третьих лиц, а не сбоя в программном обеспечении.
Для предотвращения дальнейших краж компания приняла экстренные меры. Продажи в Юго-Восточной Азии и Гонконге были приостановлены, а реселлерам запрещено выставлять товары на витрины.
Теперь устройства должны храниться отдельно от упаковки и передаваться покупателям непосредственно в момент оплаты. Это исключает возможность подмены товара до момента покупки клиентом.
2 тыс. просмотров