 Crypto Headlines
Критические уязвимости в PHP: удалённый захват серверов без авторизации
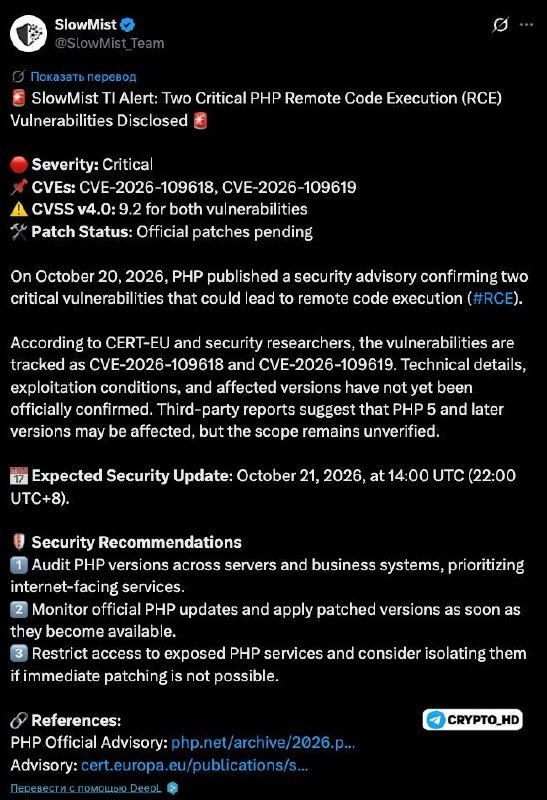
В языке программирования PHP обнаружены две критические уязвимости, позволяющие злоумышленникам удалённо захватывать серверы без использования логина и пароля. Обновление с патчами безопасности выйдет сегодня в 14:00 UTC.
Критическая угроза
PHP является основой для большинства веб-сайтов и сервисов в интернете. Под ударом находятся практически все платформы на этом движке, включая системы управления контентом, интернет-магазины, панели администратора и лендинги.
Особую группу риска составляют криптобиржи, DeFi-проекты и криптовалютные кошельки. Хакеры могут использовать найденные бреши для полного контроля над инфраструктурой без предварительной аутентификации.
Список потенциально затронутых платформ:
- CMS WordPress и другие системы управления контентом
- E-commerce платформы, такие как Magento
- Административные панели и корпоративные сайты
- Криптовалютные биржи и DeFi-протоколы
- Кошельки и их интерфейсы
Рекомендации по защите
Официальное обновление PHP запланировано на сегодня, 20 октября 2026 года, в 14:00 по UTC (17:00 мск). Администраторам рекомендуется немедленно проверить текущую версию своего серверного ПО.
Необходимо обновить интерпретатор сразу после публикации официального патча. Это позволит закрыть векторы атаки, связанные с удалённым выполнением кода и несанкционированным доступом.