 Бэкдор
Критическая уязвимость ядра Linux требует срочного обновления
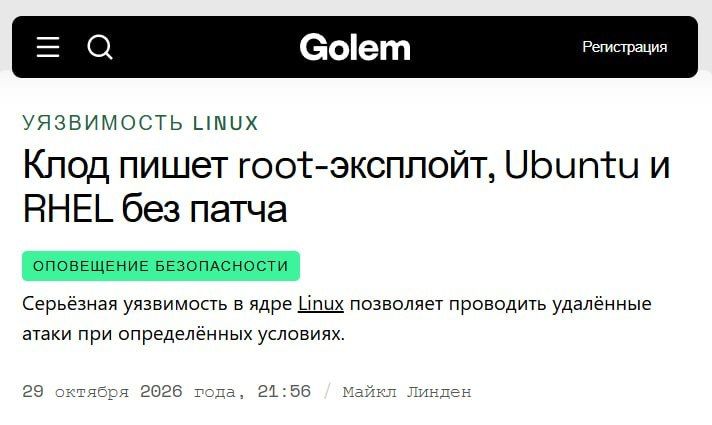
В ядре операционной системы Linux обнаружена критическая уязвимость, позволяющая злоумышленникам получить полный контроль над системой. Эксплуатация ошибки занимает всего 53 минуты.
Уязвимость связана с обработкой TCP-соединений и присутствует в коде ядра с 2016 года. Угроза носит характер максимального уровня риска — 9,8 из 10 по шкале CVSS.
Пользователи, не установившие обновления, рискуют потерять root-права доступа. Злоумышленники могут украсть конфиденциальные данные с компьютера или перехватить управление устройством.
Разработчики уже выпустили патч для всех стабильных версий ядра. Рекомендуется немедленно обновиться до следующих версий:
- 10.272
- 15.223
- 1.190
- 6.159
- 12.113
- 18.56
- 2.10
- 3
61 тыс. просмотров