 Эксплойт
Критическая уязвимость Telegram Desktop: кража файлов и аккаунтов
В десктопных версиях мессенджера Telegram обнаружена критическая уязвимость, позволяющая злоумышленникам удалённо похищать файлы с компьютера пользователя и перехватывать контроль над аккаунтом.
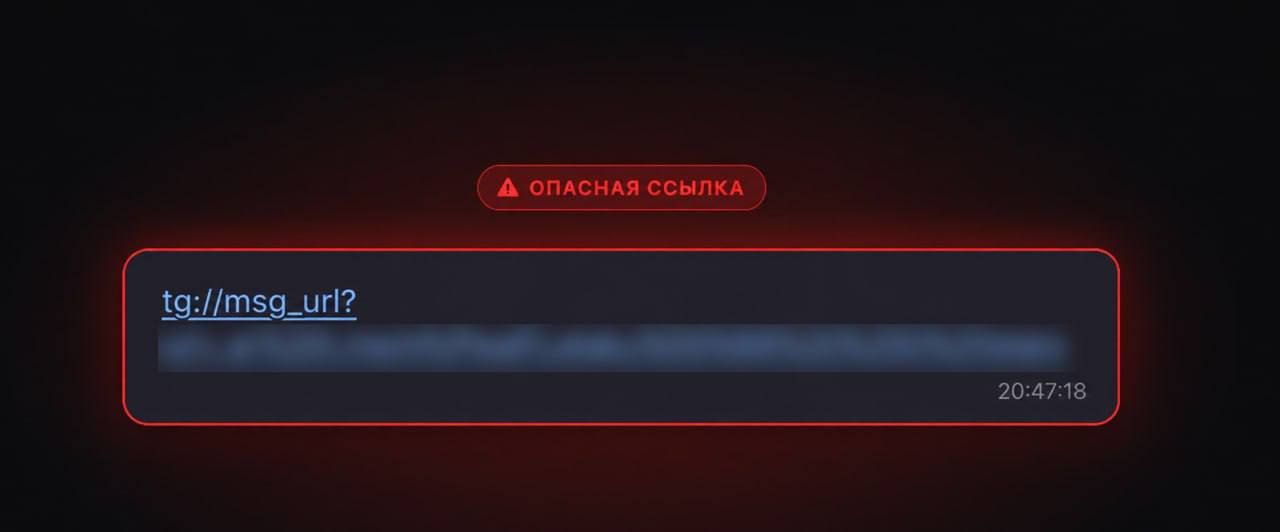
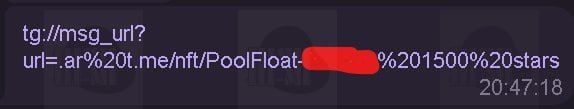
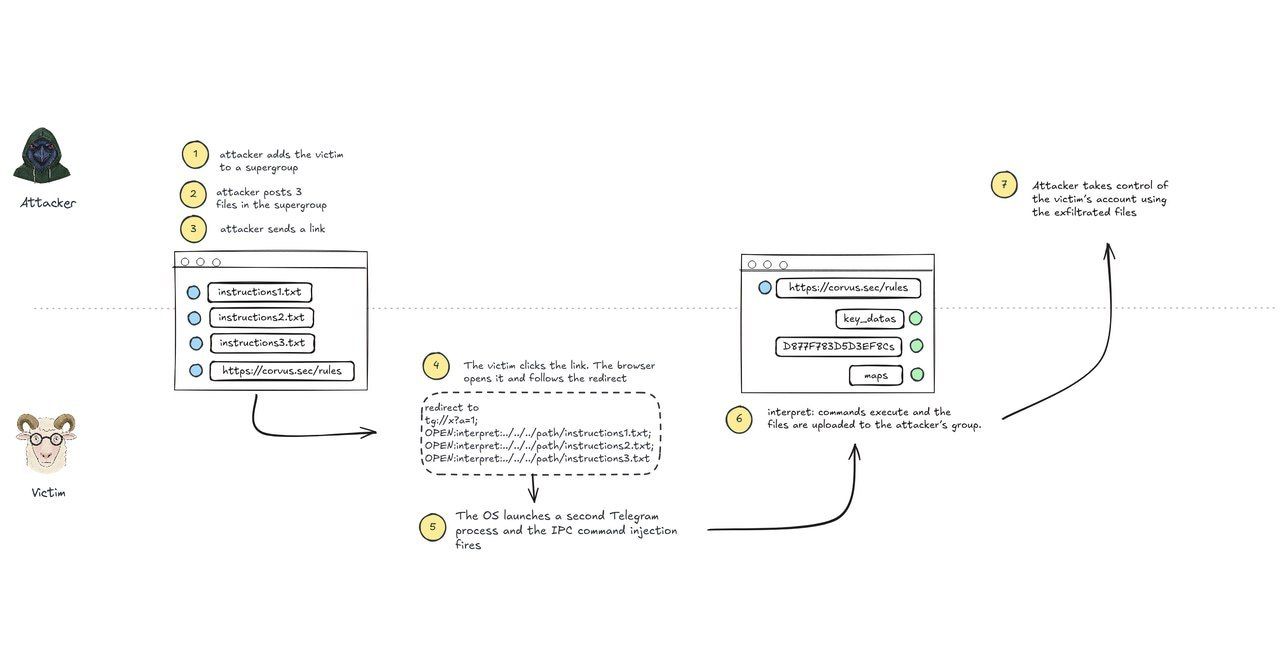
Механизм атаки основан на эксплуатации протокола tg://
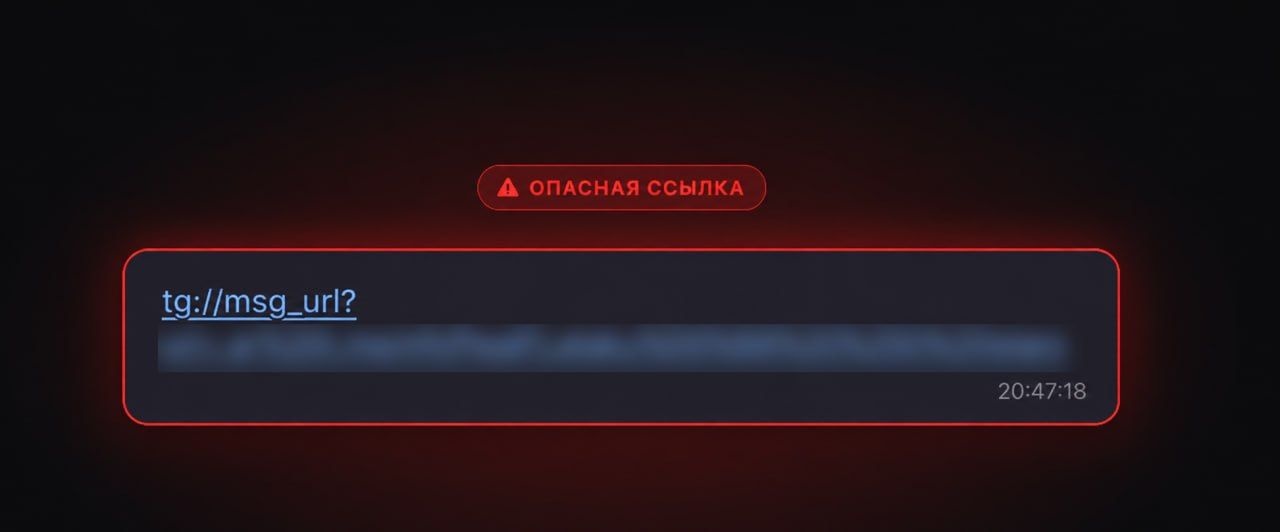
Уязвимость связана со спецификой обработки ссылок, начинающихся с префикса tg://. Злоумышленник формирует специальную команду, которую жертва может случайно активировать. При клике по такой ссылке вредоносный код получает доступ к файловой системе ПК без какого-либо подтверждения или уведомления со стороны пользователя.
Способы безопасного обновления приложения
Для устранения угрозы пользователям необходимо как можно скорее установить последнюю версию клиента. Доступны официальные источники для разных операционных систем:
- Windows, macOS, Linux: официальный сайт desktop.telegram.org или репозиторий на GitHub github.com/telegramdesktop/tdesktop/releases
- Windows: магазин приложений Microsoft Store apps.microsoft.com/detail/9nztwsqntd0s
- macOS: магазин приложений App Store apps.apple.com/us/app/telegram/id747648890
- Linux: платформа Flathub telegram.org/dl/desktop/flatpak и Snapcraft telegram.org/dl/desktop/snap
143,4 тыс. просмотров