 Бэкдор
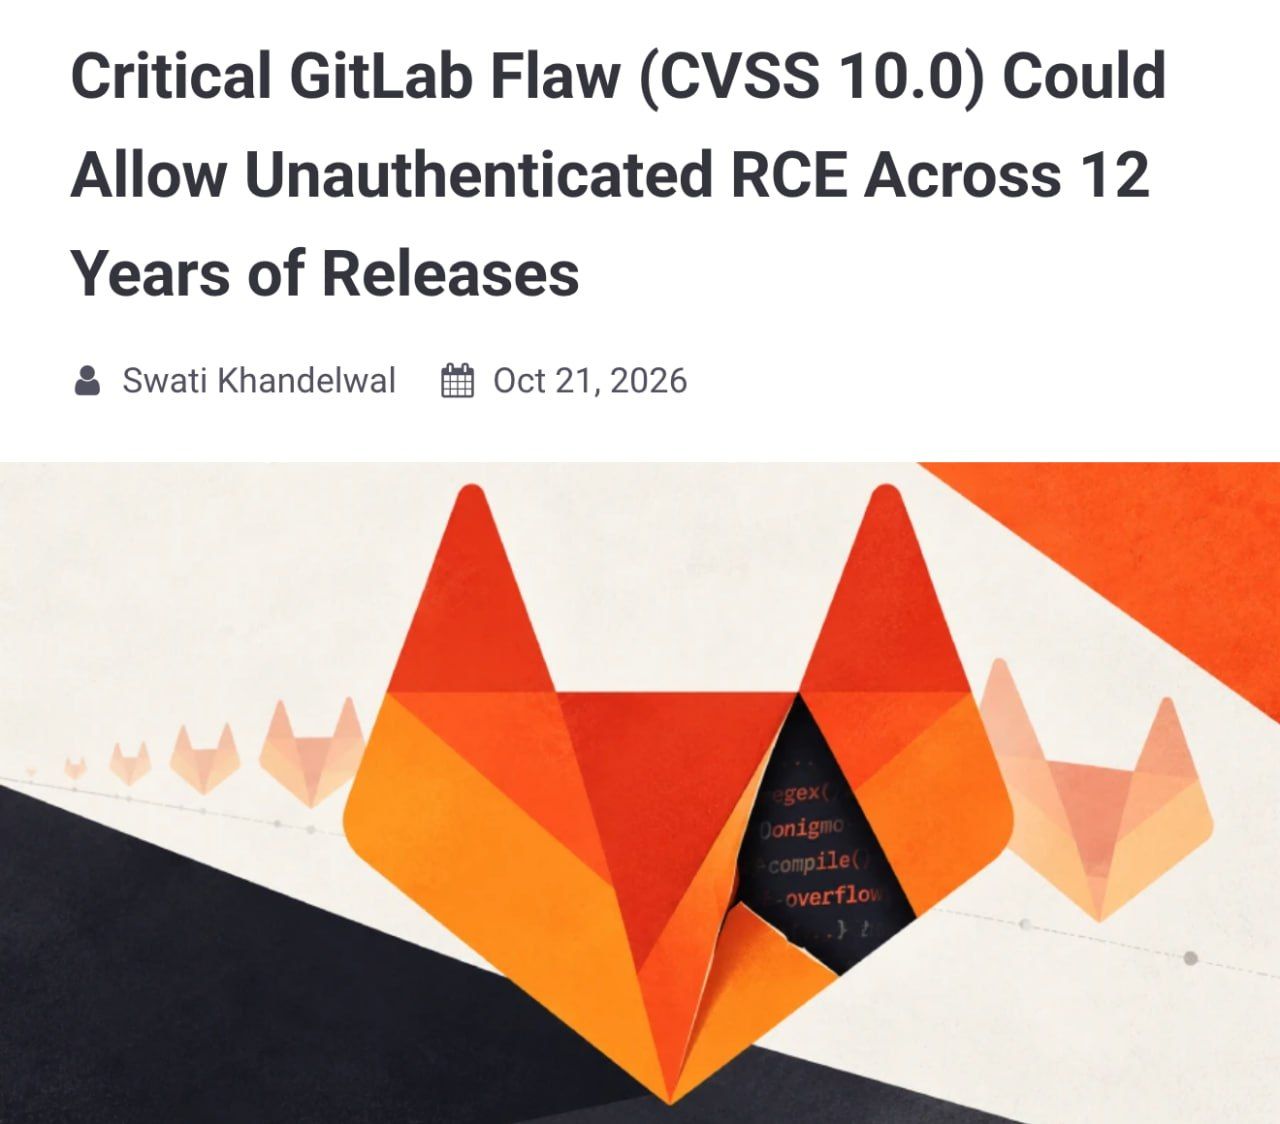
Критическая уязвимость в GitLab требует немедленного обновления
В сервисе GitLab обнаружена критическая уязвимость с максимальным рейтингом опасности. Ошибка присутствовала в коде с 2024 года и затрагивает все версии за последние 12 лет.
Уязвимость позволяет злоумышленникам удаленно выполнять команды на сервере без необходимости авторизации или ввода пароля. Разработчики уже выпустили экстренные патчи, однако они доступны только для последних версий платформы.
Ситуация усугубляется тем, что похожие дыры находят во многих популярных технологиях: PHP, eMudhra и Node.js. В библиотеке LiteLLM был обнаружен вредоносный код, что указывает на масштаб проблемы безопасности.
Эксперты рекомендуют срочно проверить используемые версии GitLab и обновиться, если это возможно. Игнорирование обновления оставляет системы под угрозой несанкционированного доступа.
59 тыс. просмотров