 Social Engineering
Цепочка реагирования на кибератаки от сработки до остановки
Сработка системы безопасности сама по себе не означает инцидент. Специалисты должны проверить сигнал, отделить его от ложных срабатываний и понять контекст угрозы. Вмешательство необходимо до того, как атакующий достигнет своей цели.
Процесс реагирования на киберугрозы делится на две части: автоматизированную обработку данных и работу экспертов-людей. Автоматизация берет на себя первичный анализ, тогда как люди принимают стратегические решения.
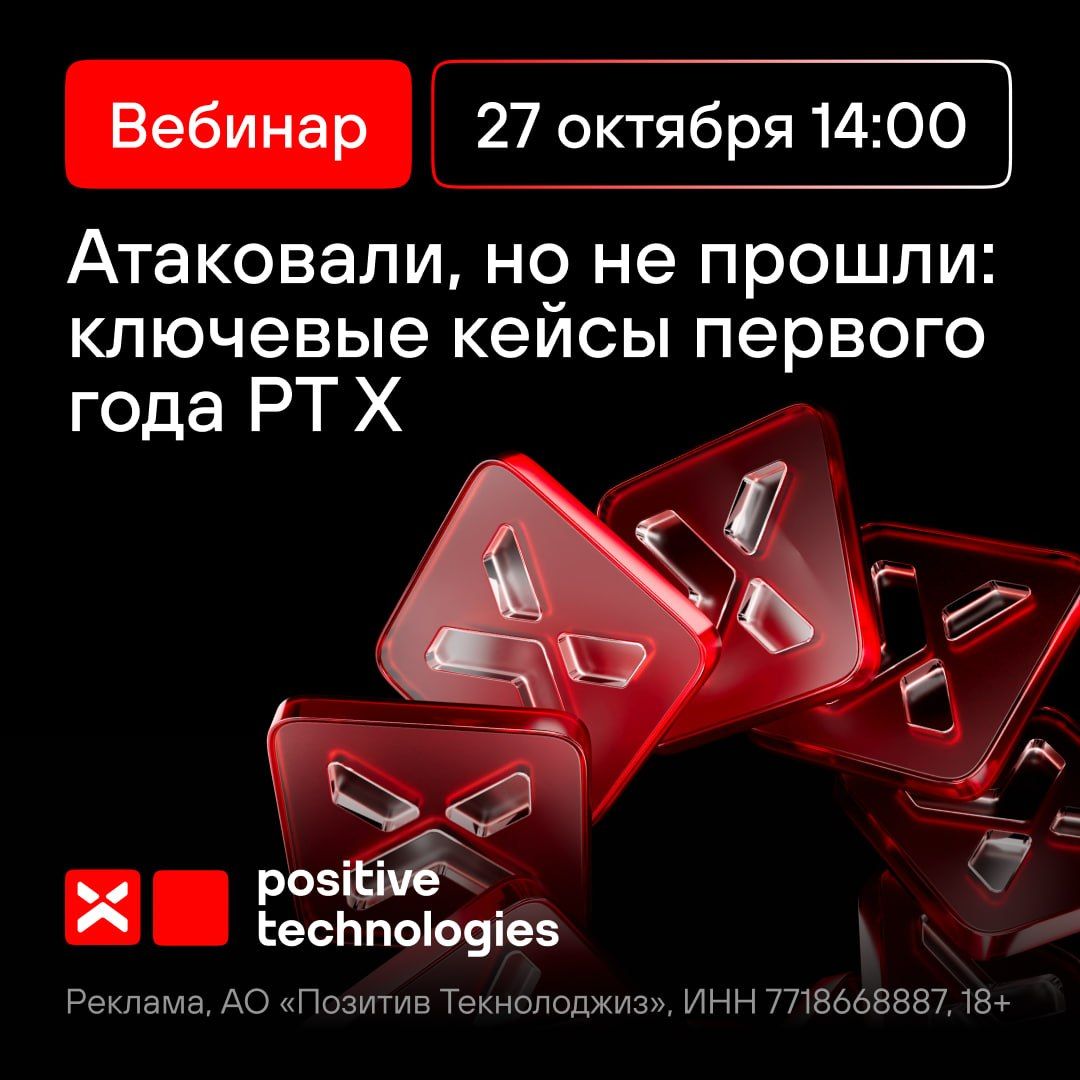
27 октября эксперты Данил Бреус и Тимофей Озембловский проведут вебинар о реальных кейсах отражения атак. Они продемонстрируют, как работает облачное решение PT X для непрерывной защиты.
На мероприятии будет рассмотрен полный цикл действий при выявлении угроз:
- Автоматическое выявление и валидация инцидентов системой PT X
- Этапы подключения экспертов для анализа ситуации
- Технологии, позволившие вовремя заметить и остановить атаку
Участники вебинара смогут пройти путь от первой сработки до полной остановки атаки вместе с профессионалами Positive Technologies.
3 тыс. просмотров