 Crypto Headlines
Хакеры подменяют криптоадреса через систему техподдержки сайтов
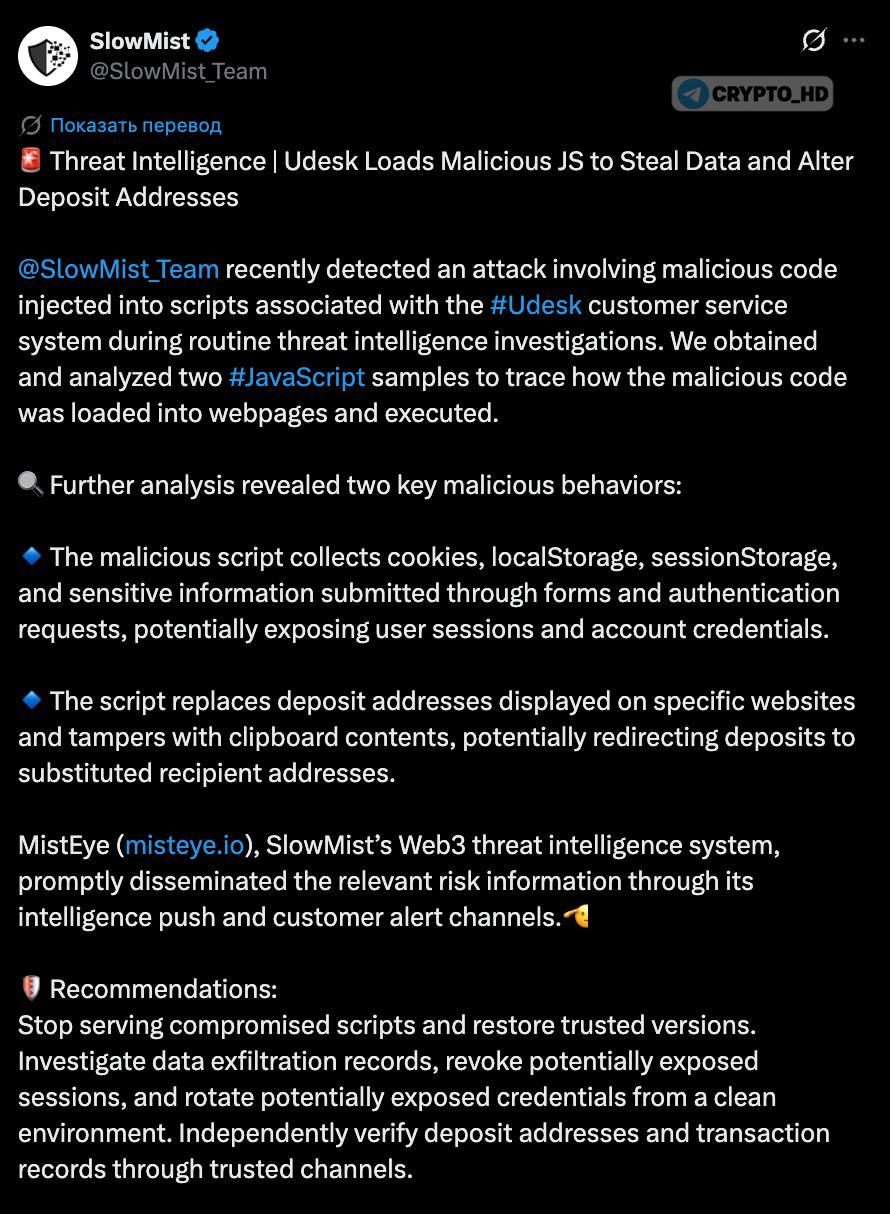
Специалисты компании SlowMist обнаружили вредоносный JavaScript-код в системе поддержки клиентов Udesk, которую используют многие компании, включая криптобиржи. Злоумышленники не взламывают сами сайты напрямую, а внедряют скрипты через подключенные сервисы техподдержки.
Механизм подмены адресов
Вредоносный код подменяет криптоадреса на страницах пополнения и в буфере обмена. Пользователь может отправить средства злоумышленникам, даже не заметив подмены, так как видит подставной адрес вместо настоящего.
Кража личных данных
Помимо финансовой угрозы, скрипт собирает cookie-файлы, данные авторизации и информацию из форм. Это потенциально позволяет злоумышленникам получить доступ к аккаунтам пользователей на различных платформах.
Риски сторонних сервисов
Главная опасность заключается в том, что для атаки необязательно взламывать основной сайт компании. Вредоносный код загружается через интегрированную систему поддержки клиентов, такую как китайская платформа Udesk, используемая для онлайн-чатов.
Рекомендации по безопасности
Информация о данной уязвимости была опубликована командой SlowMist в социальной сети X. Рекомендуется пользователям криптовалют проявлять повышенную осторожность при взаимодействии с сайтами, использующими сторонние системы поддержки.
Уязвимость в системе Udesk демонстрирует важность аудита всех сторонних интеграций на финансовых платформах.
1 просмотров