 Чёрный Треугольник
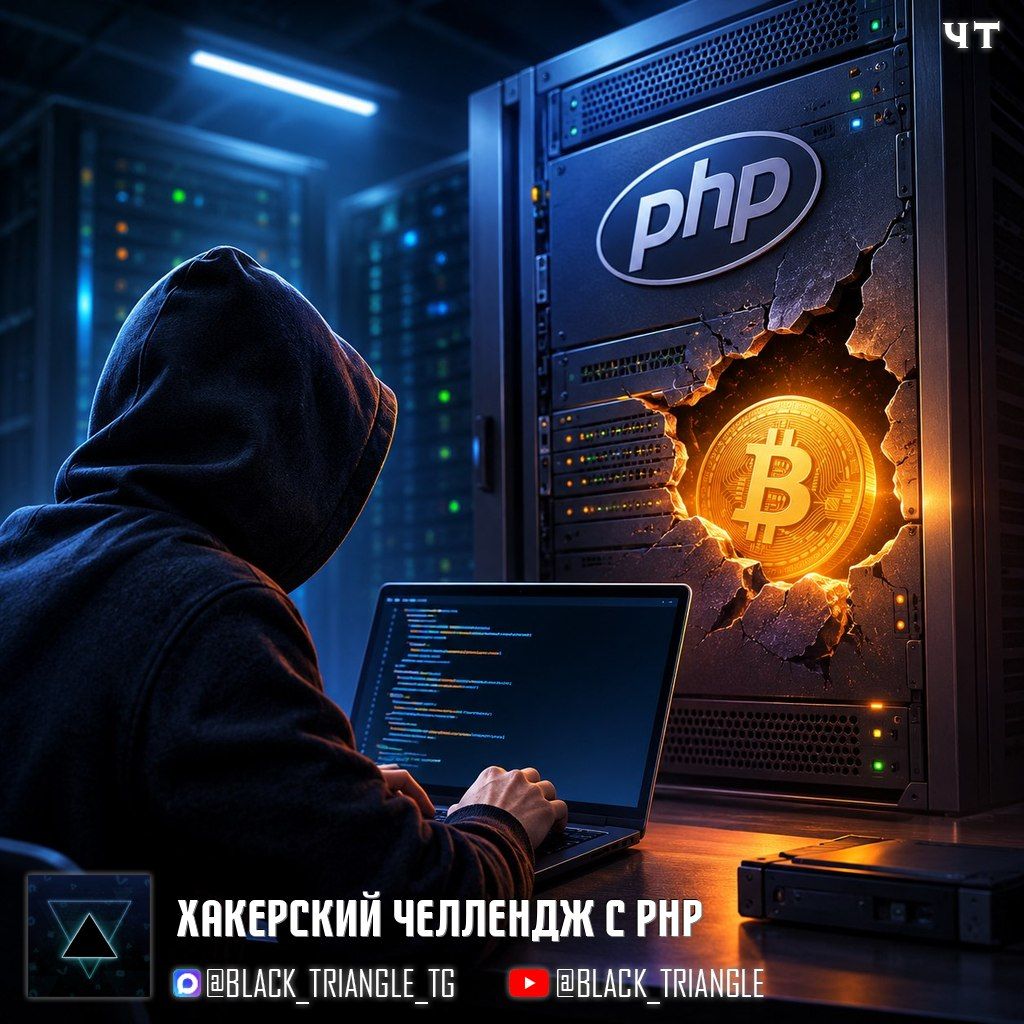
Взлом сервера с уязвимым PHP за 19 часов
Разработчик cloudlandsdev организовал публичный вызов, разместив биткоин-кошелёк на сервере с уязвимым PHP. Цель состояла в том, чтобы любой желающий мог взломать систему и забрать вознаграждение.
Инициатива была создана в ответ на критические уязвимости PHP2Shell, которые уже привели к сбоям десятков государственных сервисов в Великобритании. Автор признавался в растерянности перед лицом реальной эксплуатации удалённого выполнения кода.
Начальный приз составлял около 500 долларов, но благодаря пожертвованиям сумма выросла до 0,025 BTC (примерно 2000 долларов). Этот челлендж стал своеобразным полигоном для проверки устойчивости популярного веб-движка.
Взломщик под ником KillaBoi справился с задачей всего за 19 часов и опубликовал рабочий эксплойт на GitHub.
Атака строилась на перегрузке процесса PHP сверх лимита памяти: загрузка файлов и данных сессии нарушала внутреннее состояние системы.
Следующие запросы позволяли извлечь фрагменты памяти вместе с адресами структур и кода через cookie сессии.
На основе полученных данных собиралась поддельная структура, исполнение очистки которой приводило к выполнению произвольной команды.
Хотя добытый ключ не совпал с адресом приза, автор подтвердил победу, а средства были переведены на холодный кошелёк биржи Kraken.
Официальные патчи были выпущены 21 октября. Скорость взлома доказывает, что утверждения о сложности эксплуатации уязвимостей больше не соответствуют действительности.