 в IT и выйти
Взлом госреестра Дании через слабый пароль
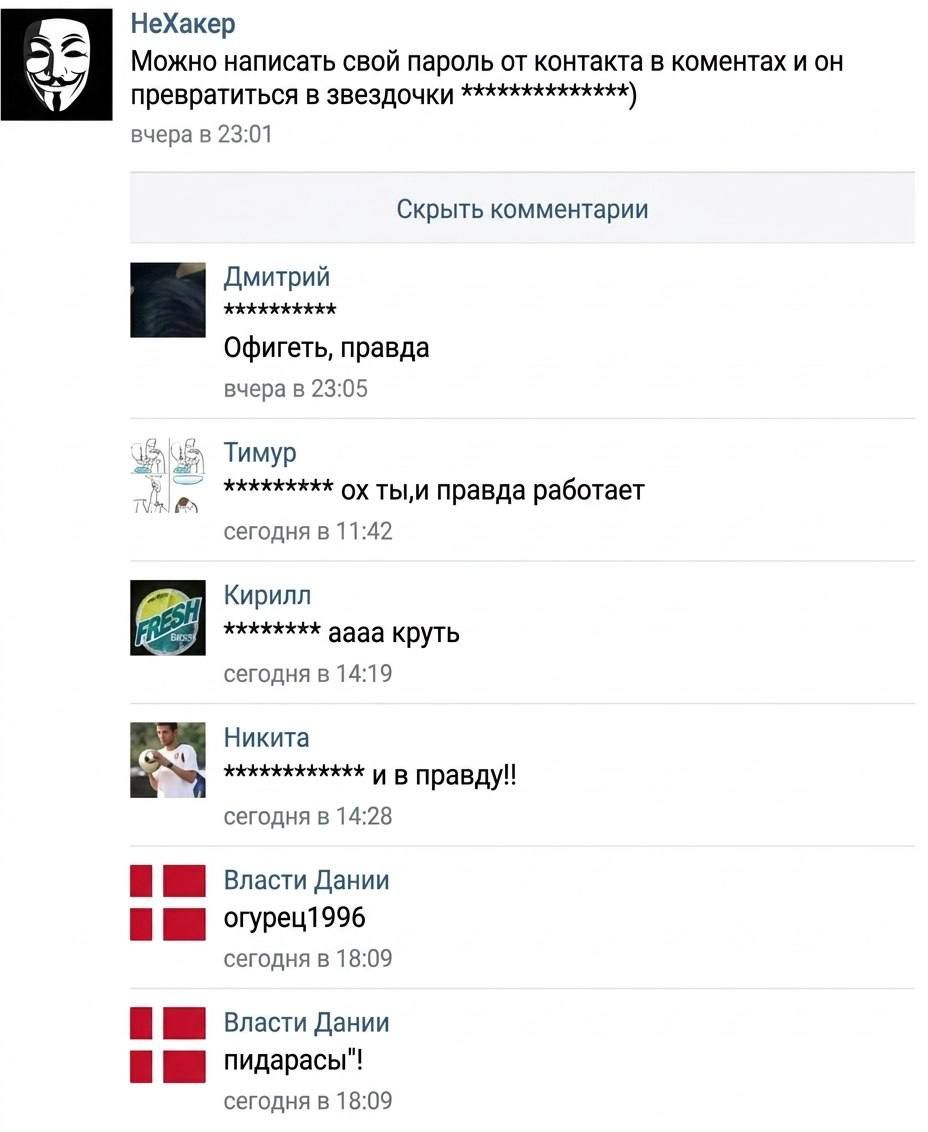
Хакер получил доступ к государственному реестру Дании, используя стандартный пароль «123456». Злоумышленник утверждает, что по меньшей мере три аккаунта государственной компании использовали эту слабую комбинацию.
Благодаря этому у него появился доступ к данным 8,8 миллиона человек. В утечку вошли имена, адреса и идентификационные номера граждан страны.
Задержка в обнаружении инцидента
Власти обнаружили масштабную утечку данных только через 12 дней после взлома. Случайно о происшествии узнал один из сотрудников компании, предоставляющей IT-услуги.
29,9 тыс. просмотров